build 6ddc7a35 | content blog-content@417154f · 338 posts | profiles 32 · corpus 315 | ● 0 skipped | format run

$ soultec get service/network -o yaml$ soultec get service/network -o json$ soultec get service/network -o toml$ soultec get service/network -o xml$ python3 network.pyPS> ./network.ps1$ go run network.go$ node network.js

apiVersion: soultec.ch/v1kind: Servicemetadata: name: network locale: de labels: group: infrastructure capability/network: 2.16 capability/security: 1.91 vendor/vmware: 0.98 annotations: source: src/content/services/de/network.md route: /de/services/network/ schema: /nerd/schema/services.json markdown: /de/services/network.mdspec: title: Network group: infrastructure audience: [enterprise, provider] order: 11 tags: [network, security] vendors: [vmware] summary: >- Vom klassischen Campus-Netz bis zur Netzwerkvirtualisierung. Wir arbeiten mit den Produkten unserer Partner und auch mit deinen. photo: rack-fibre-fanout photoNeed: >- Cabling being done properly: a patch panel mid-work, labelled, with the person doing it stub: false draft: false sections: - heading:

Was wir abdecken

body: | Netzwerkinfrastruktur im Rechenzentrum und im Campus, Segmentierung, und der Übergang zur Netzwerkvirtualisierung mit NSX. Dazu die Anbindung von Aussenstellen und der Zugriff von ausserhalb. Dazu kommen die Bereiche, die in einer Rechenzentrumsdiskussion gerne untergehen: **Edge Networking** für Aussenstellen und **Wireless**, wo die Anforderungen selten technisch und fast immer baulich sind. Für Aussenstellen kommt SD-WAN mit WAN-Optimierung dazu, und für den Zugriff die Netzwerkzugriffssteuerung: Wer sich womit verbindet, entscheidet über Rolle und Standort, nicht der Port. - heading:

Womit wir arbeiten

body: | Mit den Netzwerkprodukten unserer Partner, und ebenso in Projekten mit Systemen anderer Hersteller. Ein Netzwerk lässt sich selten auf der grünen Wiese bauen, und ein Partner, der nur die eigenen Produkte anfasst, ist in einer gewachsenen Umgebung wenig wert. - heading:

Wo die Arbeit wirklich liegt

body: | Bei der Segmentierung, und dort nicht in der Technik. Eine verteilte Firewall ist an einem Nachmittag eingeschaltet. Ein Regelwerk zu schreiben, das in drei Jahren noch jemand begründen kann, dauert Monate, weil zuerst beantwortet werden muss, welche Systeme heute überhaupt miteinander sprechen. Deshalb beginnen wir im Beobachtungsmodus und schalten erst scharf, wenn die Flüsse dokumentiert sind.status: corpus: 315 solutions: - {ref: solutions/vmware/vmware-cloud-foundation/addon/advanced-security, score: 1.00} - {ref: solutions/vmware/vmware-secure-access-service-edge, score: 1.00} - {ref: solutions/vmware/vmware-cloud-foundation/nsx, score: 0.82} - {ref: solutions/vmware/vmware-cloud-foundation/addon/avi-load-balancing, score: 0.58} alsoLike: - {ref: posts/distributed-network-security-services, score: 1.00} - {ref: posts/nsx-free-nsx-ebooks-to-download, score: 1.00} - {ref: services/managed-network, score: 0.57} experts: - {ref: experts/marco-betschart, score: 0.50} - {ref: experts/marco-mattei, score: 0.45} - {ref: experts/steven-rodenburg, score: 0.44} search: /de/search.json
{ "apiVersion": "soultec.ch/v1", "kind": "Service", "metadata": { "name": "network", "locale": "de", "labels": { "group": "infrastructure", "capability/network": 2.16, "capability/security": 1.91, "vendor/vmware": 0.98 }, "annotations": { "source": "src/content/services/de/network.md", "route": "/de/services/network/", "schema": "/nerd/schema/services.json", "markdown": "/de/services/network.md" } }, "spec": { "title": "Network", "group": "infrastructure", "audience": [ "enterprise", "provider" ], "order": 11, "tags": [ "network", "security" ], "vendors": [ "vmware" ], "summary": "Vom klassischen Campus-Netz bis zur Netzwerkvirtualisierung. Wir arbeiten mit den Produkten unserer Partner und auch mit deinen.", "photo": "rack-fibre-fanout", "photoNeed": "Cabling being done properly: a patch panel mid-work, labelled, with the person doing it", "stub": false, "draft": false, "sections": [ { "heading": "

Was wir abdecken

",
"body": "Netzwerkinfrastruktur im Rechenzentrum und im Campus, Segmentierung, und der Übergang zur\nNetzwerkvirtualisierung mit NSX. Dazu die Anbindung von Aussenstellen und der Zugriff von\nausserhalb.\n\nDazu kommen die Bereiche, die in einer Rechenzentrumsdiskussion gerne untergehen:\n**Edge Networking** für Aussenstellen und **Wireless**, wo die Anforderungen selten\ntechnisch und fast immer baulich sind.\n\nFür Aussenstellen kommt SD-WAN mit WAN-Optimierung dazu, und für den Zugriff die\nNetzwerkzugriffssteuerung: Wer sich womit verbindet, entscheidet über Rolle und Standort,\nnicht der Port." }, { "heading": "

Womit wir arbeiten

",
"body": "Mit den Netzwerkprodukten unserer Partner, und ebenso in Projekten mit Systemen anderer\nHersteller. Ein Netzwerk lässt sich selten auf der grünen Wiese bauen, und ein Partner, der\nnur die eigenen Produkte anfasst, ist in einer gewachsenen Umgebung wenig wert." }, { "heading": "

Wo die Arbeit wirklich liegt

",
"body": "Bei der Segmentierung, und dort nicht in der Technik. Eine verteilte Firewall ist an einem\nNachmittag eingeschaltet. Ein Regelwerk zu schreiben, das in drei Jahren noch jemand\nbegründen kann, dauert Monate, weil zuerst beantwortet werden muss, welche Systeme heute\nüberhaupt miteinander sprechen.\n\nDeshalb beginnen wir im Beobachtungsmodus und schalten erst scharf, wenn die Flüsse\ndokumentiert sind." } ] }, "status": { "corpus": 315, "solutions": [ { "ref": "solutions/vmware/vmware-cloud-foundation/addon/advanced-security", "score": "1.00" }, { "ref": "solutions/vmware/vmware-secure-access-service-edge", "score": "1.00" }, { "ref": "solutions/vmware/vmware-cloud-foundation/nsx", "score": "0.82" }, { "ref": "solutions/vmware/vmware-cloud-foundation/addon/avi-load-balancing", "score": "0.58" } ], "alsoLike": [ { "ref": "posts/distributed-network-security-services", "score": "1.00" }, { "ref": "posts/nsx-free-nsx-ebooks-to-download", "score": "1.00" }, { "ref": "services/managed-network", "score": "0.57" } ], "experts": [ { "ref": "experts/marco-betschart", "score": "0.50" }, { "ref": "experts/marco-mattei", "score": "0.45" }, { "ref": "experts/steven-rodenburg", "score": "0.44" } ], "search": "/de/search.json" }}
apiVersion = "soultec.ch/v1"kind = "Service"[metadata]name = "network"locale = "de"[metadata.labels]group = "infrastructure""capability/network" = 2.16"capability/security" = 1.91"vendor/vmware" = 0.98[metadata.annotations]source = "src/content/services/de/network.md"route = "/de/services/network/"schema = "/nerd/schema/services.json"markdown = "/de/services/network.md"[spec]title = "Network"group = "infrastructure"audience = ["enterprise", "provider"]order = 11tags = ["network", "security"]vendors = ["vmware"]summary = "Vom klassischen Campus-Netz bis zur Netzwerkvirtualisierung. Wir arbeiten mit den Produkten unserer Partner und auch mit deinen."photo = "rack-fibre-fanout"photoNeed = "Cabling being done properly: a patch panel mid-work, labelled, with the person doing it"stub = falsedraft = false[[spec.sections]]heading = "

Was wir abdecken

"
body = '''Netzwerkinfrastruktur im Rechenzentrum und im Campus, Segmentierung, und der Übergang zurNetzwerkvirtualisierung mit NSX. Dazu die Anbindung von Aussenstellen und der Zugriff vonausserhalb.Dazu kommen die Bereiche, die in einer Rechenzentrumsdiskussion gerne untergehen:**Edge Networking** für Aussenstellen und **Wireless**, wo die Anforderungen seltentechnisch und fast immer baulich sind.Für Aussenstellen kommt SD-WAN mit WAN-Optimierung dazu, und für den Zugriff dieNetzwerkzugriffssteuerung: Wer sich womit verbindet, entscheidet über Rolle und Standort,nicht der Port.'''[[spec.sections]]heading = "

Womit wir arbeiten

"
body = '''Mit den Netzwerkprodukten unserer Partner, und ebenso in Projekten mit Systemen andererHersteller. Ein Netzwerk lässt sich selten auf der grünen Wiese bauen, und ein Partner, dernur die eigenen Produkte anfasst, ist in einer gewachsenen Umgebung wenig wert.'''[[spec.sections]]heading = "

Wo die Arbeit wirklich liegt

"
body = '''Bei der Segmentierung, und dort nicht in der Technik. Eine verteilte Firewall ist an einemNachmittag eingeschaltet. Ein Regelwerk zu schreiben, das in drei Jahren noch jemandbegründen kann, dauert Monate, weil zuerst beantwortet werden muss, welche Systeme heuteüberhaupt miteinander sprechen.Deshalb beginnen wir im Beobachtungsmodus und schalten erst scharf, wenn die Flüssedokumentiert sind.'''[status]corpus = 315search = "/de/search.json"[[status.solutions]]ref = "solutions/vmware/vmware-cloud-foundation/addon/advanced-security"score = "1.00"[[status.solutions]]ref = "solutions/vmware/vmware-secure-access-service-edge"score = "1.00"[[status.solutions]]ref = "solutions/vmware/vmware-cloud-foundation/nsx"score = "0.82"[[status.solutions]]ref = "solutions/vmware/vmware-cloud-foundation/addon/avi-load-balancing"score = "0.58"[[status.alsoLike]]ref = "posts/distributed-network-security-services"score = "1.00"[[status.alsoLike]]ref = "posts/nsx-free-nsx-ebooks-to-download"score = "1.00"[[status.alsoLike]]ref = "services/managed-network"score = "0.57"[[status.experts]]ref = "experts/marco-betschart"score = "0.50"[[status.experts]]ref = "experts/marco-mattei"score = "0.45"[[status.experts]]ref = "experts/steven-rodenburg"score = "0.44"
<?xml version="1.0" encoding="UTF-8"?><manifest kind="Service"> <apiVersion>soultec.ch/v1</apiVersion> <metadata> <name>network</name> <locale>de</locale> <labels> <group>infrastructure</group> <entry key="capability/network">2.16</entry> <entry key="capability/security">1.91</entry> <entry key="vendor/vmware">0.98</entry> </labels> <annotations> <source>src/content/services/de/network.md</source> <route>/de/services/network/</route> <schema>/nerd/schema/services.json</schema> <markdown>/de/services/network.md</markdown> </annotations> </metadata> <spec> <title>Network</title> <group>infrastructure</group> <audience> <item>enterprise</item> <item>provider</item> </audience> <order>11</order> <tags> <item>network</item> <item>security</item> </tags> <vendors> <item>vmware</item> </vendors> <summary>Vom klassischen Campus-Netz bis zur Netzwerkvirtualisierung. Wir arbeiten mit den Produkten unserer Partner und auch mit deinen.</summary> <photo>rack-fibre-fanout</photo> <photoNeed>Cabling being done properly: a patch panel mid-work, labelled, with the person doing it</photoNeed> <stub>false</stub> <draft>false</draft> <sections> <section> <heading>

Was wir abdecken

</heading>
<body>Netzwerkinfrastruktur im Rechenzentrum und im Campus, Segmentierung, und der Übergang zurNetzwerkvirtualisierung mit NSX. Dazu die Anbindung von Aussenstellen und der Zugriff vonausserhalb.Dazu kommen die Bereiche, die in einer Rechenzentrumsdiskussion gerne untergehen:**Edge Networking** für Aussenstellen und **Wireless**, wo die Anforderungen seltentechnisch und fast immer baulich sind.Für Aussenstellen kommt SD-WAN mit WAN-Optimierung dazu, und für den Zugriff dieNetzwerkzugriffssteuerung: Wer sich womit verbindet, entscheidet über Rolle und Standort,nicht der Port. </body> </section> <section> <heading>

Womit wir arbeiten

</heading>
<body>Mit den Netzwerkprodukten unserer Partner, und ebenso in Projekten mit Systemen andererHersteller. Ein Netzwerk lässt sich selten auf der grünen Wiese bauen, und ein Partner, dernur die eigenen Produkte anfasst, ist in einer gewachsenen Umgebung wenig wert. </body> </section> <section> <heading>

Wo die Arbeit wirklich liegt

</heading>
<body>Bei der Segmentierung, und dort nicht in der Technik. Eine verteilte Firewall ist an einemNachmittag eingeschaltet. Ein Regelwerk zu schreiben, das in drei Jahren noch jemandbegründen kann, dauert Monate, weil zuerst beantwortet werden muss, welche Systeme heuteüberhaupt miteinander sprechen.Deshalb beginnen wir im Beobachtungsmodus und schalten erst scharf, wenn die Flüssedokumentiert sind. </body> </section> </sections> </spec> <status> <corpus>315</corpus> <solutions> <item> <ref>solutions/vmware/vmware-cloud-foundation/addon/advanced-security</ref> <score>1.00</score> </item> <item> <ref>solutions/vmware/vmware-secure-access-service-edge</ref> <score>1.00</score> </item> <item> <ref>solutions/vmware/vmware-cloud-foundation/nsx</ref> <score>0.82</score> </item> <item> <ref>solutions/vmware/vmware-cloud-foundation/addon/avi-load-balancing</ref> <score>0.58</score> </item> </solutions> <alsoLike> <item> <ref>posts/distributed-network-security-services</ref> <score>1.00</score> </item> <item> <ref>posts/nsx-free-nsx-ebooks-to-download</ref> <score>1.00</score> </item> <item> <ref>services/managed-network</ref> <score>0.57</score> </item> </alsoLike> <experts> <item> <ref>experts/marco-betschart</ref> <score>0.50</score> </item> <item> <ref>experts/marco-mattei</ref> <score>0.45</score> </item> <item> <ref>experts/steven-rodenburg</ref> <score>0.44</score> </item> </experts> <search>/de/search.json</search> </status></manifest>
# Code generated by the soultec.ch build. DO NOT EDIT.import jsonPAGE = { "apiVersion": "soultec.ch/v1", "kind": "Service", "metadata": { "name": "network", "locale": "de", "labels": { "group": "infrastructure", "capability/network": 2.16, "capability/security": 1.91, "vendor/vmware": 0.98, }, "annotations": { "source": "src/content/services/de/network.md", "route": "/de/services/network/", "schema": "/nerd/schema/services.json", "markdown": "/de/services/network.md", }, }, "spec": { "title": "Network", "group": "infrastructure", "audience": ["enterprise", "provider"], "order": 11, "tags": ["network", "security"], "vendors": ["vmware"], "summary": "Vom klassischen Campus-Netz bis zur Netzwerkvirtualisierung. Wir arbeiten mit den Produkten unserer Partner und auch mit deinen.", "photo": "rack-fibre-fanout", "photoNeed": "Cabling being done properly: a patch panel mid-work, labelled, with the person doing it", "stub": False, "draft": False, "sections": [ { "heading": "

Was wir abdecken

",
"body": ( "Netzwerkinfrastruktur im Rechenzentrum und im Campus, Segmentierung, und der Übergang zur\n" "Netzwerkvirtualisierung mit NSX. Dazu die Anbindung von Aussenstellen und der Zugriff von\n" "ausserhalb.\n" "\n" "Dazu kommen die Bereiche, die in einer Rechenzentrumsdiskussion gerne untergehen:\n" "**Edge Networking** für Aussenstellen und **Wireless**, wo die Anforderungen selten\n" "technisch und fast immer baulich sind.\n" "\n" "Für Aussenstellen kommt SD-WAN mit WAN-Optimierung dazu, und für den Zugriff die\n" "Netzwerkzugriffssteuerung: Wer sich womit verbindet, entscheidet über Rolle und Standort,\n" "nicht der Port." ), }, { "heading": "

Womit wir arbeiten

",
"body": ( "Mit den Netzwerkprodukten unserer Partner, und ebenso in Projekten mit Systemen anderer\n" "Hersteller. Ein Netzwerk lässt sich selten auf der grünen Wiese bauen, und ein Partner, der\n" "nur die eigenen Produkte anfasst, ist in einer gewachsenen Umgebung wenig wert." ), }, { "heading": "

Wo die Arbeit wirklich liegt

",
"body": ( "Bei der Segmentierung, und dort nicht in der Technik. Eine verteilte Firewall ist an einem\n" "Nachmittag eingeschaltet. Ein Regelwerk zu schreiben, das in drei Jahren noch jemand\n" "begründen kann, dauert Monate, weil zuerst beantwortet werden muss, welche Systeme heute\n" "überhaupt miteinander sprechen.\n" "\n" "Deshalb beginnen wir im Beobachtungsmodus und schalten erst scharf, wenn die Flüsse\n" "dokumentiert sind." ), }, ], }, "status": { "corpus": 315, "solutions": [ { "ref": "solutions/vmware/vmware-cloud-foundation/addon/advanced-security", "score": "1.00", }, { "ref": "solutions/vmware/vmware-secure-access-service-edge", "score": "1.00", }, { "ref": "solutions/vmware/vmware-cloud-foundation/nsx", "score": "0.82", }, { "ref": "solutions/vmware/vmware-cloud-foundation/addon/avi-load-balancing", "score": "0.58", }, ], "alsoLike": [ { "ref": "posts/distributed-network-security-services", "score": "1.00", }, { "ref": "posts/nsx-free-nsx-ebooks-to-download", "score": "1.00", }, { "ref": "services/managed-network", "score": "0.57", }, ], "experts": [ { "ref": "experts/marco-betschart", "score": "0.50", }, { "ref": "experts/marco-mattei", "score": "0.45", }, { "ref": "experts/steven-rodenburg", "score": "0.44", }, ], "search": "/de/search.json", },}if __name__ == "__main__": print(json.dumps(PAGE, indent=2, ensure_ascii=False))
# Code generated by the soultec.ch build. DO NOT EDIT.$Page = [ordered]@{ apiVersion = 'soultec.ch/v1' kind = 'Service' metadata = [ordered]@{ name = 'network' locale = 'de' labels = [ordered]@{ group = 'infrastructure' 'capability/network' = 2.16 'capability/security' = 1.91 'vendor/vmware' = 0.98 } annotations = [ordered]@{ source = 'src/content/services/de/network.md' route = '/de/services/network/' schema = '/nerd/schema/services.json' markdown = '/de/services/network.md' } } spec = [ordered]@{ title = 'Network' group = 'infrastructure' audience = @('enterprise', 'provider') order = 11 tags = @('network', 'security') vendors = @('vmware') summary = 'Vom klassischen Campus-Netz bis zur Netzwerkvirtualisierung. Wir arbeiten mit den Produkten unserer Partner und auch mit deinen.' photo = 'rack-fibre-fanout' photoNeed = 'Cabling being done properly: a patch panel mid-work, labelled, with the person doing it' stub = $false draft = $false sections = @( [ordered]@{ heading = '

Was wir abdecken

'
body = @'Netzwerkinfrastruktur im Rechenzentrum und im Campus, Segmentierung, und der Übergang zurNetzwerkvirtualisierung mit NSX. Dazu die Anbindung von Aussenstellen und der Zugriff vonausserhalb.Dazu kommen die Bereiche, die in einer Rechenzentrumsdiskussion gerne untergehen:**Edge Networking** für Aussenstellen und **Wireless**, wo die Anforderungen seltentechnisch und fast immer baulich sind.Für Aussenstellen kommt SD-WAN mit WAN-Optimierung dazu, und für den Zugriff dieNetzwerkzugriffssteuerung: Wer sich womit verbindet, entscheidet über Rolle und Standort,nicht der Port.'@ } [ordered]@{ heading = '

Womit wir arbeiten

'
body = @'Mit den Netzwerkprodukten unserer Partner, und ebenso in Projekten mit Systemen andererHersteller. Ein Netzwerk lässt sich selten auf der grünen Wiese bauen, und ein Partner, dernur die eigenen Produkte anfasst, ist in einer gewachsenen Umgebung wenig wert.'@ } [ordered]@{ heading = '

Wo die Arbeit wirklich liegt

'
body = @'Bei der Segmentierung, und dort nicht in der Technik. Eine verteilte Firewall ist an einemNachmittag eingeschaltet. Ein Regelwerk zu schreiben, das in drei Jahren noch jemandbegründen kann, dauert Monate, weil zuerst beantwortet werden muss, welche Systeme heuteüberhaupt miteinander sprechen.Deshalb beginnen wir im Beobachtungsmodus und schalten erst scharf, wenn die Flüssedokumentiert sind.'@ } ) } status = [ordered]@{ corpus = 315 solutions = @( [ordered]@{ ref = 'solutions/vmware/vmware-cloud-foundation/addon/advanced-security' score = '1.00' } [ordered]@{ ref = 'solutions/vmware/vmware-secure-access-service-edge' score = '1.00' } [ordered]@{ ref = 'solutions/vmware/vmware-cloud-foundation/nsx' score = '0.82' } [ordered]@{ ref = 'solutions/vmware/vmware-cloud-foundation/addon/avi-load-balancing' score = '0.58' } ) alsoLike = @( [ordered]@{ ref = 'posts/distributed-network-security-services' score = '1.00' } [ordered]@{ ref = 'posts/nsx-free-nsx-ebooks-to-download' score = '1.00' } [ordered]@{ ref = 'services/managed-network' score = '0.57' } ) experts = @( [ordered]@{ ref = 'experts/marco-betschart' score = '0.50' } [ordered]@{ ref = 'experts/marco-mattei' score = '0.45' } [ordered]@{ ref = 'experts/steven-rodenburg' score = '0.44' } ) search = '/de/search.json' }}$Page | ConvertTo-Json -Depth 32
// Code generated by the soultec.ch build. DO NOT EDIT.package mainimport ( "encoding/json" "os")var page = map[string]any{ "apiVersion": "soultec.ch/v1", "kind": "Service", "metadata": map[string]any{ "name": "network", "locale": "de", "labels": map[string]any{ "group": "infrastructure", "capability/network": 2.16, "capability/security": 1.91, "vendor/vmware": 0.98, }, "annotations": map[string]any{ "source": "src/content/services/de/network.md", "route": "/de/services/network/", "schema": "/nerd/schema/services.json", "markdown": "/de/services/network.md", }, }, "spec": map[string]any{ "title": "Network", "group": "infrastructure", "audience": []any{"enterprise", "provider"}, "order": 11, "tags": []any{"network", "security"}, "vendors": []any{"vmware"}, "summary": "Vom klassischen Campus-Netz bis zur Netzwerkvirtualisierung. Wir arbeiten mit den Produkten unserer Partner und auch mit deinen.", "photo": "rack-fibre-fanout", "photoNeed": "Cabling being done properly: a patch panel mid-work, labelled, with the person doing it", "stub": false, "draft": false, "sections": []any{ map[string]any{ "heading": "

Was wir abdecken

",
"body": "Netzwerkinfrastruktur im Rechenzentrum und im Campus, Segmentierung, und der Übergang zur\n" + "Netzwerkvirtualisierung mit NSX. Dazu die Anbindung von Aussenstellen und der Zugriff von\n" + "ausserhalb.\n" + "\n" + "Dazu kommen die Bereiche, die in einer Rechenzentrumsdiskussion gerne untergehen:\n" + "**Edge Networking** für Aussenstellen und **Wireless**, wo die Anforderungen selten\n" + "technisch und fast immer baulich sind.\n" + "\n" + "Für Aussenstellen kommt SD-WAN mit WAN-Optimierung dazu, und für den Zugriff die\n" + "Netzwerkzugriffssteuerung: Wer sich womit verbindet, entscheidet über Rolle und Standort,\n" + "nicht der Port.", }, map[string]any{ "heading": "

Womit wir arbeiten

",
"body": "Mit den Netzwerkprodukten unserer Partner, und ebenso in Projekten mit Systemen anderer\n" + "Hersteller. Ein Netzwerk lässt sich selten auf der grünen Wiese bauen, und ein Partner, der\n" + "nur die eigenen Produkte anfasst, ist in einer gewachsenen Umgebung wenig wert.", }, map[string]any{ "heading": "

Wo die Arbeit wirklich liegt

",
"body": "Bei der Segmentierung, und dort nicht in der Technik. Eine verteilte Firewall ist an einem\n" + "Nachmittag eingeschaltet. Ein Regelwerk zu schreiben, das in drei Jahren noch jemand\n" + "begründen kann, dauert Monate, weil zuerst beantwortet werden muss, welche Systeme heute\n" + "überhaupt miteinander sprechen.\n" + "\n" + "Deshalb beginnen wir im Beobachtungsmodus und schalten erst scharf, wenn die Flüsse\n" + "dokumentiert sind.", }, }, }, "status": map[string]any{ "corpus": 315, "solutions": []any{ map[string]any{ "ref": "solutions/vmware/vmware-cloud-foundation/addon/advanced-security", "score": "1.00", }, map[string]any{ "ref": "solutions/vmware/vmware-secure-access-service-edge", "score": "1.00", }, map[string]any{ "ref": "solutions/vmware/vmware-cloud-foundation/nsx", "score": "0.82", }, map[string]any{ "ref": "solutions/vmware/vmware-cloud-foundation/addon/avi-load-balancing", "score": "0.58", }, }, "alsoLike": []any{ map[string]any{ "ref": "posts/distributed-network-security-services", "score": "1.00", }, map[string]any{ "ref": "posts/nsx-free-nsx-ebooks-to-download", "score": "1.00", }, map[string]any{ "ref": "services/managed-network", "score": "0.57", }, }, "experts": []any{ map[string]any{ "ref": "experts/marco-betschart", "score": "0.50", }, map[string]any{ "ref": "experts/marco-mattei", "score": "0.45", }, map[string]any{ "ref": "experts/steven-rodenburg", "score": "0.44", }, }, "search": "/de/search.json", },}func main() { enc := json.NewEncoder(os.Stdout) enc.SetEscapeHTML(false) enc.SetIndent("", " ") if err := enc.Encode(page); err != nil { os.Exit(1) }}
// Code generated by the soultec.ch build. DO NOT EDIT.const page = { apiVersion: "soultec.ch/v1", kind: "Service", metadata: { name: "network", locale: "de", labels: { group: "infrastructure", "capability/network": 2.16, "capability/security": 1.91, "vendor/vmware": 0.98, }, annotations: { source: "src/content/services/de/network.md", route: "/de/services/network/", schema: "/nerd/schema/services.json", markdown: "/de/services/network.md", }, }, spec: { title: "Network", group: "infrastructure", audience: ["enterprise", "provider"], order: 11, tags: ["network", "security"], vendors: ["vmware"], summary: "Vom klassischen Campus-Netz bis zur Netzwerkvirtualisierung. Wir arbeiten mit den Produkten unserer Partner und auch mit deinen.", photo: "rack-fibre-fanout", photoNeed: "Cabling being done properly: a patch panel mid-work, labelled, with the person doing it", stub: false, draft: false, sections: [ { heading: "

Was wir abdecken

",
body: "Netzwerkinfrastruktur im Rechenzentrum und im Campus, Segmentierung, und der Übergang zur\n" + "Netzwerkvirtualisierung mit NSX. Dazu die Anbindung von Aussenstellen und der Zugriff von\n" + "ausserhalb.\n" + "\n" + "Dazu kommen die Bereiche, die in einer Rechenzentrumsdiskussion gerne untergehen:\n" + "**Edge Networking** für Aussenstellen und **Wireless**, wo die Anforderungen selten\n" + "technisch und fast immer baulich sind.\n" + "\n" + "Für Aussenstellen kommt SD-WAN mit WAN-Optimierung dazu, und für den Zugriff die\n" + "Netzwerkzugriffssteuerung: Wer sich womit verbindet, entscheidet über Rolle und Standort,\n" + "nicht der Port.", }, { heading: "

Womit wir arbeiten

",
body: "Mit den Netzwerkprodukten unserer Partner, und ebenso in Projekten mit Systemen anderer\n" + "Hersteller. Ein Netzwerk lässt sich selten auf der grünen Wiese bauen, und ein Partner, der\n" + "nur die eigenen Produkte anfasst, ist in einer gewachsenen Umgebung wenig wert.", }, { heading: "

Wo die Arbeit wirklich liegt

",
body: "Bei der Segmentierung, und dort nicht in der Technik. Eine verteilte Firewall ist an einem\n" + "Nachmittag eingeschaltet. Ein Regelwerk zu schreiben, das in drei Jahren noch jemand\n" + "begründen kann, dauert Monate, weil zuerst beantwortet werden muss, welche Systeme heute\n" + "überhaupt miteinander sprechen.\n" + "\n" + "Deshalb beginnen wir im Beobachtungsmodus und schalten erst scharf, wenn die Flüsse\n" + "dokumentiert sind.", }, ], }, status: { corpus: 315, solutions: [ { ref: "solutions/vmware/vmware-cloud-foundation/addon/advanced-security", score: "1.00", }, { ref: "solutions/vmware/vmware-secure-access-service-edge", score: "1.00", }, { ref: "solutions/vmware/vmware-cloud-foundation/nsx", score: "0.82", }, { ref: "solutions/vmware/vmware-cloud-foundation/addon/avi-load-balancing", score: "0.58", }, ], alsoLike: [ { ref: "posts/distributed-network-security-services", score: "1.00", }, { ref: "posts/nsx-free-nsx-ebooks-to-download", score: "1.00", }, { ref: "services/managed-network", score: "0.57", }, ], experts: [ { ref: "experts/marco-betschart", score: "0.50", }, { ref: "experts/marco-mattei", score: "0.45", }, { ref: "experts/steven-rodenburg", score: "0.44", }, ], search: "/de/search.json", },};console.log(JSON.stringify(page, null, 2));

# 74 lines · YAML · validated at build# 105 lines · JSON · validated at build# 111 lines · TOML · validated at build# 129 lines · XML · validated at build# 127 lines · Python · read back at build, equals the JSON record# 124 lines · PowerShell · read back at build, equals the JSON record# 133 lines · Go · read back at build, equals the JSON record# 118 lines · JavaScript · read back at build, equals the JSON record · served at /de/services/network.md

Service · infrastructure

Network

Vom klassischen Campus-Netz bis zur Netzwerkvirtualisierung. Wir arbeiten mit den Produkten unserer Partner und auch mit deinen.

Hersteller VMware 0.98
04Lösungen
02Fähigkeiten
01Hersteller
315Korpus
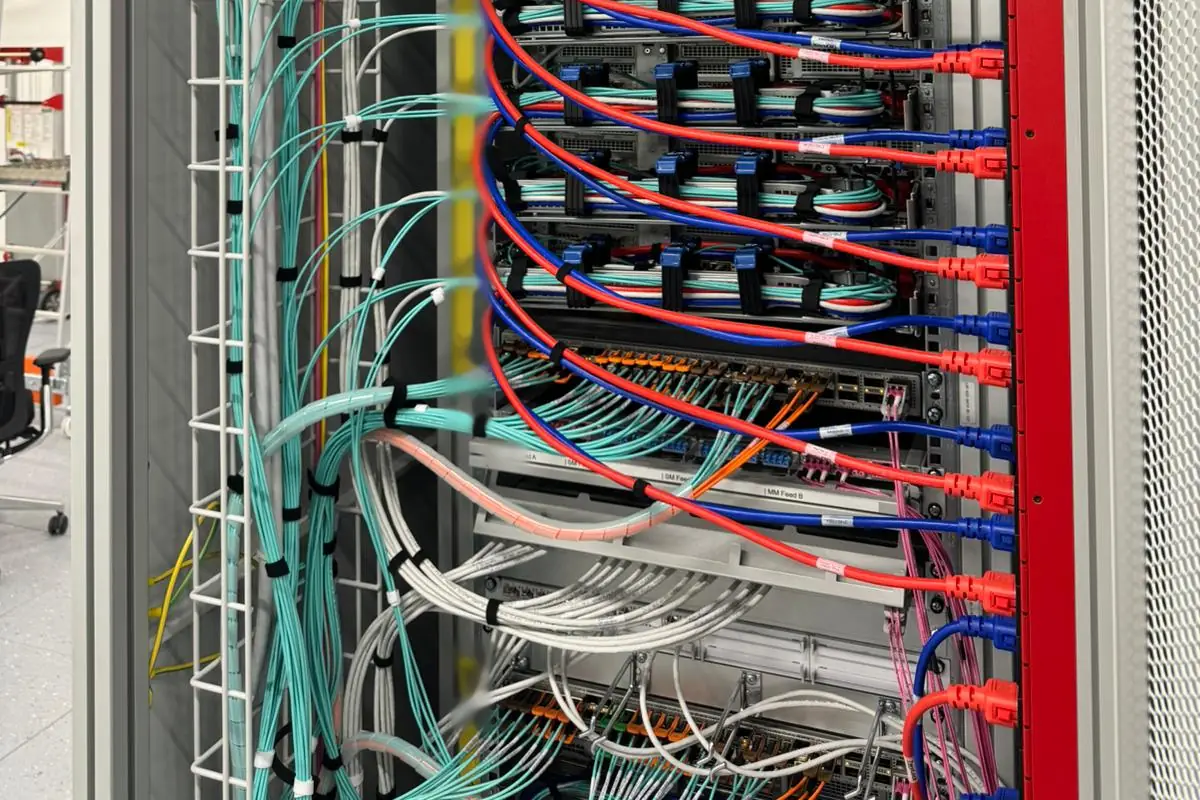
Rear of a rack at a customer site: aqua fibre patch cables fan out of the vertical cable tray to the servers, above a switch and the labelled patch panels for the multimode and singlemode feeds

Was wir abdecken

Netzwerkinfrastruktur im Rechenzentrum und im Campus, Segmentierung, und der Übergang zur Netzwerkvirtualisierung mit NSX. Dazu die Anbindung von Aussenstellen und der Zugriff von ausserhalb.

Dazu kommen die Bereiche, die in einer Rechenzentrumsdiskussion gerne untergehen: Edge Networking für Aussenstellen und Wireless, wo die Anforderungen selten technisch und fast immer baulich sind.

Für Aussenstellen kommt SD-WAN mit WAN-Optimierung dazu, und für den Zugriff die Netzwerkzugriffssteuerung: Wer sich womit verbindet, entscheidet über Rolle und Standort, nicht der Port.

Womit wir arbeiten

Mit den Netzwerkprodukten unserer Partner, und ebenso in Projekten mit Systemen anderer Hersteller. Ein Netzwerk lässt sich selten auf der grünen Wiese bauen, und ein Partner, der nur die eigenen Produkte anfasst, ist in einer gewachsenen Umgebung wenig wert.

Wo die Arbeit wirklich liegt

Bei der Segmentierung, und dort nicht in der Technik. Eine verteilte Firewall ist an einem Nachmittag eingeschaltet. Ein Regelwerk zu schreiben, das in drei Jahren noch jemand begründen kann, dauert Monate, weil zuerst beantwortet werden muss, welche Systeme heute überhaupt miteinander sprechen.

Deshalb beginnen wir im Beobachtungsmodus und schalten erst scharf, wenn die Flüsse dokumentiert sind.
Expertinnen und Experten dafür

Vielleicht du? Schau dir unsere offenen Chancen an.

Passt ausserdem