build 6ddc7a35 | content blog-content@417154f · 338 posts | profiles 32 · corpus 315 | ● 0 skipped | format run

$ soultec get post/how-to-deploy-vsan-snapshot-service-appliance -o yaml$ soultec get post/how-to-deploy-vsan-snapshot-service-appliance -o json$ soultec get post/how-to-deploy-vsan-snapshot-service-appliance -o toml$ soultec get post/how-to-deploy-vsan-snapshot-service-appliance -o xml$ python3 how-to-deploy-vsan-snapshot-service-appliance.pyPS> ./how-to-deploy-vsan-snapshot-service-appliance.ps1$ go run how-to-deploy-vsan-snapshot-service-appliance.go$ node how-to-deploy-vsan-snapshot-service-appliance.js

apiVersion: soultec.ch/v1kind: Postmetadata: name: how-to-deploy-vsan-snapshot-service-appliance locale: de labels: author: daniel-stadelmann series: how-to capability/storage: 2.36 capability/backup-recovery: 2.14 vendor/vmware: 0.98 annotations: source: blog-content/posts/de/how-to-deploy-vsan-snapshot-service-appliance.md route: /de/insights/how-to-deploy-vsan-snapshot-service-appliance/ schema: /nerd/schema/posts.json markdown: /de/insights/how-to-deploy-vsan-snapshot-service-appliance.mdspec: title: vSAN Snapshot Service Appliance für vSAN Data Protection date: 2025-02-19 author: daniel-stadelmann locale: de summary: >- Mit vSAN 8 Update 3 kam Data Protection. Auf Basis der Snapshot-Engine der ESA bringt das eine neue Stufe an Datensicherheit und Beweglichkeit. capabilities: [storage, backup-recovery] vendors: [vmware] series: how-to hero: /blog-assets/how-to-deploy-vsan-snapshot-service-appliance/hero.webp migrated: 2026-08-24 comments: 2 translationReviewed: false draft: false sections: - body: | Mit vSAN 8 Update 3 hat VMware das Data Protection Feature veröffentlicht. Auf Basis der sehr leistungsfähigen Snapshot-Engine der ESA bringt das eine neue Stufe an Datensicherheit und Beweglichkeit. Mit Data Protection für vSAN ESA schützt und stellst du VMs einfach wieder her, sowohl nach Missgeschicken wie einer versehentlich gelöschten VM als auch nach böswilligen Aktionen wie einem Ransomware-Angriff. ![](/blog-assets/how-to-deploy-vsan-snapshot-service-appliance/01.webp) ### Die Appliance ausrollen Um das Feature zu aktivieren, lädst du die Appliance bei Broadcom herunter und rollst sie als OVA im vCenter aus. Das Vorgehen ist [hier](https://techdocs.broadcom.com/us/en/vmware-cis/vsan/vsan/8-0/vsan-administration/expanding-and-managing-a-vsan-cluster/using-vsan-data-protection/deploying-the-vsan-snap-service-appliance.html) dokumentiert. Und ja, die Dokumentation ist sehr kurz und meiner Meinung nach nicht so klar, wie wir es von VMware gewohnt sind. Vorbereitung ist entscheidend, und DNS auch. Wichtig: Wenn du eigene Zertifikate auf deinem vCenter einsetzt, lies weiter. Beim Deployment gibt es ein bekanntes Problem. Während des Deployments musst du das [Trusted Root Certificate des vCenter Servers](https://knowledge.broadcom.com/external/article/330833/how-to-download-and-install-vcenter-serv.html) angeben. ![](/blog-assets/how-to-deploy-vsan-snapshot-service-appliance/02.webp) Du findest es auf der Willkommensseite des vCenters, https://deinvcenterfqdn ![](/blog-assets/how-to-deploy-vsan-snapshot-service-appliance/03.webp) Nach dem Download des ZIP gehst du in den Ordner \\certs\\lin und exportierst dein Root Certificate samt der Zeilen BEGIN und END CERTIFICATE. Wenn du mehrere Zertifikate hast, prüfst du sie im Ordner \\certs\\win mit einem Doppelklick auf einem Windows-System. Stell sicher, dass du das richtige hast, bevor du auf Deploy klickst. Wenn das Deployment erfolgreich war, siehst du innert zwei Minuten ein neues vCenter Plug-in. Wenn nicht, musst du herausfinden, was schiefgelaufen ist. Und genau das ist überhaupt nicht dokumentiert. ### Troubleshooting Zuerst verbindest du dich per SSH mit der Appliance und öffnest das Logfile «firstboot». Die Konfiguration der Appliance erledigt das Script firstboot.sh. > less /var/log/firstboot Am Ende des Logs siehst du, dass der DNS falsch aufgelöst wird. Das Script hat das falsche Attribut aus dem angegebenen eigenen Zertifikat exportiert. Erwartet wurde der FQDN der vCenter Appliance, bekommen hat es die Mailadresse des Engineers, der das Zertifikat erstellt hat. ![](/blog-assets/how-to-deploy-vsan-snapshot-service-appliance/04.webp) Der Fix ist einfach. Wir passen das firstboot-Script an: > sudo vi /etc/vmware/cap/cap-firstboot.sh Auf Zeile 32 tragen wir den FQDN des vCenters fest ein. Vorher![](/blog-assets/how-to-deploy-vsan-snapshot-service-appliance/05.webp) Nachher ![](/blog-assets/how-to-deploy-vsan-snapshot-service-appliance/06.webp) Bevor wir das Script starten, machen wir es ausführbar: > chmod +x /etc/vmware/cap/cap-firstboot.sh Und dann führen wir es aus: > sudo /etc/vmware/cap/cap-firstboot.sh Innert weniger Sekunden siehst du das Plugin auf deinem vCenter. Dieser Blogpost bezieht sich auf die Appliance-Version 24057802, Dateiname «snapservice\_appliance-8.0.3.0-24057802\_OVF10.ova».status: corpus: 315 alsoLike: - {ref: posts/vsan-data-protection, score: 0.79} - {ref: services/backup, score: 0.70} - {ref: solutions/hpe/hpe-storage/hpe-storeonce, score: 0.70} search: /de/search.json
{ "apiVersion": "soultec.ch/v1", "kind": "Post", "metadata": { "name": "how-to-deploy-vsan-snapshot-service-appliance", "locale": "de", "labels": { "author": "daniel-stadelmann", "series": "how-to", "capability/storage": 2.36, "capability/backup-recovery": 2.14, "vendor/vmware": 0.98 }, "annotations": { "source": "blog-content/posts/de/how-to-deploy-vsan-snapshot-service-appliance.md", "route": "/de/insights/how-to-deploy-vsan-snapshot-service-appliance/", "schema": "/nerd/schema/posts.json", "markdown": "/de/insights/how-to-deploy-vsan-snapshot-service-appliance.md" } }, "spec": { "title": "vSAN Snapshot Service Appliance für vSAN Data Protection", "date": "2025-02-19", "author": "daniel-stadelmann", "locale": "de", "summary": "Mit vSAN 8 Update 3 kam Data Protection. Auf Basis der Snapshot-Engine der ESA bringt das eine neue Stufe an Datensicherheit und Beweglichkeit.", "capabilities": [ "storage", "backup-recovery" ], "vendors": [ "vmware" ], "series": "how-to", "hero": "/blog-assets/how-to-deploy-vsan-snapshot-service-appliance/hero.webp", "migrated": "2026-08-24", "comments": 2, "translationReviewed": false, "draft": false, "sections": [ { "body": "Mit vSAN 8 Update 3 hat VMware das Data Protection Feature veröffentlicht. Auf Basis der sehr leistungsfähigen Snapshot-Engine der ESA bringt das eine neue Stufe an Datensicherheit und Beweglichkeit. Mit Data Protection für vSAN ESA schützt und stellst du VMs einfach wieder her, sowohl nach Missgeschicken wie einer versehentlich gelöschten VM als auch nach böswilligen Aktionen wie einem Ransomware-Angriff.\n\n![](/blog-assets/how-to-deploy-vsan-snapshot-service-appliance/01.webp)\n\n### Die Appliance ausrollen\n\nUm das Feature zu aktivieren, lädst du die Appliance bei Broadcom herunter und rollst sie als OVA im vCenter aus. Das Vorgehen ist [hier](https://techdocs.broadcom.com/us/en/vmware-cis/vsan/vsan/8-0/vsan-administration/expanding-and-managing-a-vsan-cluster/using-vsan-data-protection/deploying-the-vsan-snap-service-appliance.html) dokumentiert. Und ja, die Dokumentation ist sehr kurz und meiner Meinung nach nicht so klar, wie wir es von VMware gewohnt sind. Vorbereitung ist entscheidend, und DNS auch.\n\nWichtig: Wenn du eigene Zertifikate auf deinem vCenter einsetzt, lies weiter. Beim Deployment gibt es ein bekanntes Problem.\n\nWährend des Deployments musst du das [Trusted Root Certificate des vCenter Servers](https://knowledge.broadcom.com/external/article/330833/how-to-download-and-install-vcenter-serv.html) angeben.\n\n![](/blog-assets/how-to-deploy-vsan-snapshot-service-appliance/02.webp)\n\nDu findest es auf der Willkommensseite des vCenters, https://deinvcenterfqdn\n\n![](/blog-assets/how-to-deploy-vsan-snapshot-service-appliance/03.webp)\n\nNach dem Download des ZIP gehst du in den Ordner \\\\certs\\\\lin und exportierst dein Root Certificate samt der Zeilen BEGIN und END CERTIFICATE. Wenn du mehrere Zertifikate hast, prüfst du sie im Ordner \\\\certs\\\\win mit einem Doppelklick auf einem Windows-System.\n\nStell sicher, dass du das richtige hast, bevor du auf Deploy klickst.\n\nWenn das Deployment erfolgreich war, siehst du innert zwei Minuten ein neues vCenter Plug-in. Wenn nicht, musst du herausfinden, was schiefgelaufen ist. Und genau das ist überhaupt nicht dokumentiert.\n\n### Troubleshooting\n\nZuerst verbindest du dich per SSH mit der Appliance und öffnest das Logfile «firstboot». Die Konfiguration der Appliance erledigt das Script firstboot.sh.\n\n> less /var/log/firstboot\n\nAm Ende des Logs siehst du, dass der DNS falsch aufgelöst wird. Das Script hat das falsche Attribut aus dem angegebenen eigenen Zertifikat exportiert. Erwartet wurde der FQDN der vCenter Appliance, bekommen hat es die Mailadresse des Engineers, der das Zertifikat erstellt hat.\n\n![](/blog-assets/how-to-deploy-vsan-snapshot-service-appliance/04.webp)\n\nDer Fix ist einfach. Wir passen das firstboot-Script an:\n\n> sudo vi /etc/vmware/cap/cap-firstboot.sh\n\nAuf Zeile 32 tragen wir den FQDN des vCenters fest ein.\n\nVorher![](/blog-assets/how-to-deploy-vsan-snapshot-service-appliance/05.webp)\n\nNachher\n\n![](/blog-assets/how-to-deploy-vsan-snapshot-service-appliance/06.webp)\n\nBevor wir das Script starten, machen wir es ausführbar:\n\n> chmod +x /etc/vmware/cap/cap-firstboot.sh\n\nUnd dann führen wir es aus:\n\n> sudo /etc/vmware/cap/cap-firstboot.sh\n\nInnert weniger Sekunden siehst du das Plugin auf deinem vCenter.\n\nDieser Blogpost bezieht sich auf die Appliance-Version 24057802, Dateiname «snapservice\\_appliance-8.0.3.0-24057802\\_OVF10.ova»." } ] }, "status": { "corpus": 315, "alsoLike": [ { "ref": "posts/vsan-data-protection", "score": "0.79" }, { "ref": "services/backup", "score": "0.70" }, { "ref": "solutions/hpe/hpe-storage/hpe-storeonce", "score": "0.70" } ], "search": "/de/search.json" }}
apiVersion = "soultec.ch/v1"kind = "Post"[metadata]name = "how-to-deploy-vsan-snapshot-service-appliance"locale = "de"[metadata.labels]author = "daniel-stadelmann"series = "how-to""capability/storage" = 2.36"capability/backup-recovery" = 2.14"vendor/vmware" = 0.98[metadata.annotations]source = "blog-content/posts/de/how-to-deploy-vsan-snapshot-service-appliance.md"route = "/de/insights/how-to-deploy-vsan-snapshot-service-appliance/"schema = "/nerd/schema/posts.json"markdown = "/de/insights/how-to-deploy-vsan-snapshot-service-appliance.md"[spec]title = "vSAN Snapshot Service Appliance für vSAN Data Protection"date = 2025-02-19author = "daniel-stadelmann"locale = "de"summary = "Mit vSAN 8 Update 3 kam Data Protection. Auf Basis der Snapshot-Engine der ESA bringt das eine neue Stufe an Datensicherheit und Beweglichkeit."capabilities = ["storage", "backup-recovery"]vendors = ["vmware"]series = "how-to"hero = "/blog-assets/how-to-deploy-vsan-snapshot-service-appliance/hero.webp"migrated = 2026-08-24comments = 2translationReviewed = falsedraft = false[[spec.sections]]body = '''Mit vSAN 8 Update 3 hat VMware das Data Protection Feature veröffentlicht. Auf Basis der sehr leistungsfähigen Snapshot-Engine der ESA bringt das eine neue Stufe an Datensicherheit und Beweglichkeit. Mit Data Protection für vSAN ESA schützt und stellst du VMs einfach wieder her, sowohl nach Missgeschicken wie einer versehentlich gelöschten VM als auch nach böswilligen Aktionen wie einem Ransomware-Angriff.![](/blog-assets/how-to-deploy-vsan-snapshot-service-appliance/01.webp)### Die Appliance ausrollenUm das Feature zu aktivieren, lädst du die Appliance bei Broadcom herunter und rollst sie als OVA im vCenter aus. Das Vorgehen ist [hier](https://techdocs.broadcom.com/us/en/vmware-cis/vsan/vsan/8-0/vsan-administration/expanding-and-managing-a-vsan-cluster/using-vsan-data-protection/deploying-the-vsan-snap-service-appliance.html) dokumentiert. Und ja, die Dokumentation ist sehr kurz und meiner Meinung nach nicht so klar, wie wir es von VMware gewohnt sind. Vorbereitung ist entscheidend, und DNS auch.Wichtig: Wenn du eigene Zertifikate auf deinem vCenter einsetzt, lies weiter. Beim Deployment gibt es ein bekanntes Problem.Während des Deployments musst du das [Trusted Root Certificate des vCenter Servers](https://knowledge.broadcom.com/external/article/330833/how-to-download-and-install-vcenter-serv.html) angeben.![](/blog-assets/how-to-deploy-vsan-snapshot-service-appliance/02.webp)Du findest es auf der Willkommensseite des vCenters, https://deinvcenterfqdn![](/blog-assets/how-to-deploy-vsan-snapshot-service-appliance/03.webp)Nach dem Download des ZIP gehst du in den Ordner \\certs\\lin und exportierst dein Root Certificate samt der Zeilen BEGIN und END CERTIFICATE. Wenn du mehrere Zertifikate hast, prüfst du sie im Ordner \\certs\\win mit einem Doppelklick auf einem Windows-System.Stell sicher, dass du das richtige hast, bevor du auf Deploy klickst.Wenn das Deployment erfolgreich war, siehst du innert zwei Minuten ein neues vCenter Plug-in. Wenn nicht, musst du herausfinden, was schiefgelaufen ist. Und genau das ist überhaupt nicht dokumentiert.### TroubleshootingZuerst verbindest du dich per SSH mit der Appliance und öffnest das Logfile «firstboot». Die Konfiguration der Appliance erledigt das Script firstboot.sh.> less /var/log/firstbootAm Ende des Logs siehst du, dass der DNS falsch aufgelöst wird. Das Script hat das falsche Attribut aus dem angegebenen eigenen Zertifikat exportiert. Erwartet wurde der FQDN der vCenter Appliance, bekommen hat es die Mailadresse des Engineers, der das Zertifikat erstellt hat.![](/blog-assets/how-to-deploy-vsan-snapshot-service-appliance/04.webp)Der Fix ist einfach. Wir passen das firstboot-Script an:> sudo vi /etc/vmware/cap/cap-firstboot.shAuf Zeile 32 tragen wir den FQDN des vCenters fest ein.Vorher![](/blog-assets/how-to-deploy-vsan-snapshot-service-appliance/05.webp)Nachher![](/blog-assets/how-to-deploy-vsan-snapshot-service-appliance/06.webp)Bevor wir das Script starten, machen wir es ausführbar:> chmod +x /etc/vmware/cap/cap-firstboot.shUnd dann führen wir es aus:> sudo /etc/vmware/cap/cap-firstboot.shInnert weniger Sekunden siehst du das Plugin auf deinem vCenter.Dieser Blogpost bezieht sich auf die Appliance-Version 24057802, Dateiname «snapservice\_appliance-8.0.3.0-24057802\_OVF10.ova».'''[status]corpus = 315search = "/de/search.json"[[status.alsoLike]]ref = "posts/vsan-data-protection"score = "0.79"[[status.alsoLike]]ref = "services/backup"score = "0.70"[[status.alsoLike]]ref = "solutions/hpe/hpe-storage/hpe-storeonce"score = "0.70"
<?xml version="1.0" encoding="UTF-8"?><manifest kind="Post"> <apiVersion>soultec.ch/v1</apiVersion> <metadata> <name>how-to-deploy-vsan-snapshot-service-appliance</name> <locale>de</locale> <labels> <author>daniel-stadelmann</author> <series>how-to</series> <entry key="capability/storage">2.36</entry> <entry key="capability/backup-recovery">2.14</entry> <entry key="vendor/vmware">0.98</entry> </labels> <annotations> <source>blog-content/posts/de/how-to-deploy-vsan-snapshot-service-appliance.md</source> <route>/de/insights/how-to-deploy-vsan-snapshot-service-appliance/</route> <schema>/nerd/schema/posts.json</schema> <markdown>/de/insights/how-to-deploy-vsan-snapshot-service-appliance.md</markdown> </annotations> </metadata> <spec> <title>vSAN Snapshot Service Appliance für vSAN Data Protection</title> <date>2025-02-19</date> <author>daniel-stadelmann</author> <locale>de</locale> <summary>Mit vSAN 8 Update 3 kam Data Protection. Auf Basis der Snapshot-Engine der ESA bringt das eine neue Stufe an Datensicherheit und Beweglichkeit.</summary> <capabilities> <item>storage</item> <item>backup-recovery</item> </capabilities> <vendors> <item>vmware</item> </vendors> <series>how-to</series> <hero>/blog-assets/how-to-deploy-vsan-snapshot-service-appliance/hero.webp</hero> <migrated>2026-08-24</migrated> <comments>2</comments> <translationReviewed>false</translationReviewed> <draft>false</draft> <sections> <section> <body>Mit vSAN 8 Update 3 hat VMware das Data Protection Feature veröffentlicht. Auf Basis der sehr leistungsfähigen Snapshot-Engine der ESA bringt das eine neue Stufe an Datensicherheit und Beweglichkeit. Mit Data Protection für vSAN ESA schützt und stellst du VMs einfach wieder her, sowohl nach Missgeschicken wie einer versehentlich gelöschten VM als auch nach böswilligen Aktionen wie einem Ransomware-Angriff.![](/blog-assets/how-to-deploy-vsan-snapshot-service-appliance/01.webp)### Die Appliance ausrollenUm das Feature zu aktivieren, lädst du die Appliance bei Broadcom herunter und rollst sie als OVA im vCenter aus. Das Vorgehen ist [hier](https://techdocs.broadcom.com/us/en/vmware-cis/vsan/vsan/8-0/vsan-administration/expanding-and-managing-a-vsan-cluster/using-vsan-data-protection/deploying-the-vsan-snap-service-appliance.html) dokumentiert. Und ja, die Dokumentation ist sehr kurz und meiner Meinung nach nicht so klar, wie wir es von VMware gewohnt sind. Vorbereitung ist entscheidend, und DNS auch.Wichtig: Wenn du eigene Zertifikate auf deinem vCenter einsetzt, lies weiter. Beim Deployment gibt es ein bekanntes Problem.Während des Deployments musst du das [Trusted Root Certificate des vCenter Servers](https://knowledge.broadcom.com/external/article/330833/how-to-download-and-install-vcenter-serv.html) angeben.![](/blog-assets/how-to-deploy-vsan-snapshot-service-appliance/02.webp)Du findest es auf der Willkommensseite des vCenters, https://deinvcenterfqdn![](/blog-assets/how-to-deploy-vsan-snapshot-service-appliance/03.webp)Nach dem Download des ZIP gehst du in den Ordner \\certs\\lin und exportierst dein Root Certificate samt der Zeilen BEGIN und END CERTIFICATE. Wenn du mehrere Zertifikate hast, prüfst du sie im Ordner \\certs\\win mit einem Doppelklick auf einem Windows-System.Stell sicher, dass du das richtige hast, bevor du auf Deploy klickst.Wenn das Deployment erfolgreich war, siehst du innert zwei Minuten ein neues vCenter Plug-in. Wenn nicht, musst du herausfinden, was schiefgelaufen ist. Und genau das ist überhaupt nicht dokumentiert.### TroubleshootingZuerst verbindest du dich per SSH mit der Appliance und öffnest das Logfile «firstboot». Die Konfiguration der Appliance erledigt das Script firstboot.sh.&gt; less /var/log/firstbootAm Ende des Logs siehst du, dass der DNS falsch aufgelöst wird. Das Script hat das falsche Attribut aus dem angegebenen eigenen Zertifikat exportiert. Erwartet wurde der FQDN der vCenter Appliance, bekommen hat es die Mailadresse des Engineers, der das Zertifikat erstellt hat.![](/blog-assets/how-to-deploy-vsan-snapshot-service-appliance/04.webp)Der Fix ist einfach. Wir passen das firstboot-Script an:&gt; sudo vi /etc/vmware/cap/cap-firstboot.shAuf Zeile 32 tragen wir den FQDN des vCenters fest ein.Vorher![](/blog-assets/how-to-deploy-vsan-snapshot-service-appliance/05.webp)Nachher![](/blog-assets/how-to-deploy-vsan-snapshot-service-appliance/06.webp)Bevor wir das Script starten, machen wir es ausführbar:&gt; chmod +x /etc/vmware/cap/cap-firstboot.shUnd dann führen wir es aus:&gt; sudo /etc/vmware/cap/cap-firstboot.shInnert weniger Sekunden siehst du das Plugin auf deinem vCenter.Dieser Blogpost bezieht sich auf die Appliance-Version 24057802, Dateiname «snapservice\_appliance-8.0.3.0-24057802\_OVF10.ova». </body> </section> </sections> </spec> <status> <corpus>315</corpus> <alsoLike> <item> <ref>posts/vsan-data-protection</ref> <score>0.79</score> </item> <item> <ref>services/backup</ref> <score>0.70</score> </item> <item> <ref>solutions/hpe/hpe-storage/hpe-storeonce</ref> <score>0.70</score> </item> </alsoLike> <search>/de/search.json</search> </status></manifest>
# Code generated by the soultec.ch build. DO NOT EDIT.import jsonPAGE = { "apiVersion": "soultec.ch/v1", "kind": "Post", "metadata": { "name": "how-to-deploy-vsan-snapshot-service-appliance", "locale": "de", "labels": { "author": "daniel-stadelmann", "series": "how-to", "capability/storage": 2.36, "capability/backup-recovery": 2.14, "vendor/vmware": 0.98, }, "annotations": { "source": "blog-content/posts/de/how-to-deploy-vsan-snapshot-service-appliance.md", "route": "/de/insights/how-to-deploy-vsan-snapshot-service-appliance/", "schema": "/nerd/schema/posts.json", "markdown": "/de/insights/how-to-deploy-vsan-snapshot-service-appliance.md", }, }, "spec": { "title": "vSAN Snapshot Service Appliance für vSAN Data Protection", "date": "2025-02-19", "author": "daniel-stadelmann", "locale": "de", "summary": "Mit vSAN 8 Update 3 kam Data Protection. Auf Basis der Snapshot-Engine der ESA bringt das eine neue Stufe an Datensicherheit und Beweglichkeit.", "capabilities": ["storage", "backup-recovery"], "vendors": ["vmware"], "series": "how-to", "hero": "/blog-assets/how-to-deploy-vsan-snapshot-service-appliance/hero.webp", "migrated": "2026-08-24", "comments": 2, "translationReviewed": False, "draft": False, "sections": [ { "body": ( "Mit vSAN 8 Update 3 hat VMware das Data Protection Feature veröffentlicht. Auf Basis der sehr leistungsfähigen Snapshot-Engine der ESA bringt das eine neue Stufe an Datensicherheit und Beweglichkeit. Mit Data Protection für vSAN ESA schützt und stellst du VMs einfach wieder her, sowohl nach Missgeschicken wie einer versehentlich gelöschten VM als auch nach böswilligen Aktionen wie einem Ransomware-Angriff.\n" "\n" "![](/blog-assets/how-to-deploy-vsan-snapshot-service-appliance/01.webp)\n" "\n" "### Die Appliance ausrollen\n" "\n" "Um das Feature zu aktivieren, lädst du die Appliance bei Broadcom herunter und rollst sie als OVA im vCenter aus. Das Vorgehen ist [hier](https://techdocs.broadcom.com/us/en/vmware-cis/vsan/vsan/8-0/vsan-administration/expanding-and-managing-a-vsan-cluster/using-vsan-data-protection/deploying-the-vsan-snap-service-appliance.html) dokumentiert. Und ja, die Dokumentation ist sehr kurz und meiner Meinung nach nicht so klar, wie wir es von VMware gewohnt sind. Vorbereitung ist entscheidend, und DNS auch.\n" "\n" "Wichtig: Wenn du eigene Zertifikate auf deinem vCenter einsetzt, lies weiter. Beim Deployment gibt es ein bekanntes Problem.\n" "\n" "Während des Deployments musst du das [Trusted Root Certificate des vCenter Servers](https://knowledge.broadcom.com/external/article/330833/how-to-download-and-install-vcenter-serv.html) angeben.\n" "\n" "![](/blog-assets/how-to-deploy-vsan-snapshot-service-appliance/02.webp)\n" "\n" "Du findest es auf der Willkommensseite des vCenters, https://deinvcenterfqdn\n" "\n" "![](/blog-assets/how-to-deploy-vsan-snapshot-service-appliance/03.webp)\n" "\n" "Nach dem Download des ZIP gehst du in den Ordner \\\\certs\\\\lin und exportierst dein Root Certificate samt der Zeilen BEGIN und END CERTIFICATE. Wenn du mehrere Zertifikate hast, prüfst du sie im Ordner \\\\certs\\\\win mit einem Doppelklick auf einem Windows-System.\n" "\n" "Stell sicher, dass du das richtige hast, bevor du auf Deploy klickst.\n" "\n" "Wenn das Deployment erfolgreich war, siehst du innert zwei Minuten ein neues vCenter Plug-in. Wenn nicht, musst du herausfinden, was schiefgelaufen ist. Und genau das ist überhaupt nicht dokumentiert.\n" "\n" "### Troubleshooting\n" "\n" "Zuerst verbindest du dich per SSH mit der Appliance und öffnest das Logfile «firstboot». Die Konfiguration der Appliance erledigt das Script firstboot.sh.\n" "\n" "> less /var/log/firstboot\n" "\n" "Am Ende des Logs siehst du, dass der DNS falsch aufgelöst wird. Das Script hat das falsche Attribut aus dem angegebenen eigenen Zertifikat exportiert. Erwartet wurde der FQDN der vCenter Appliance, bekommen hat es die Mailadresse des Engineers, der das Zertifikat erstellt hat.\n" "\n" "![](/blog-assets/how-to-deploy-vsan-snapshot-service-appliance/04.webp)\n" "\n" "Der Fix ist einfach. Wir passen das firstboot-Script an:\n" "\n" "> sudo vi /etc/vmware/cap/cap-firstboot.sh\n" "\n" "Auf Zeile 32 tragen wir den FQDN des vCenters fest ein.\n" "\n" "Vorher![](/blog-assets/how-to-deploy-vsan-snapshot-service-appliance/05.webp)\n" "\n" "Nachher\n" "\n" "![](/blog-assets/how-to-deploy-vsan-snapshot-service-appliance/06.webp)\n" "\n" "Bevor wir das Script starten, machen wir es ausführbar:\n" "\n" "> chmod +x /etc/vmware/cap/cap-firstboot.sh\n" "\n" "Und dann führen wir es aus:\n" "\n" "> sudo /etc/vmware/cap/cap-firstboot.sh\n" "\n" "Innert weniger Sekunden siehst du das Plugin auf deinem vCenter.\n" "\n" "Dieser Blogpost bezieht sich auf die Appliance-Version 24057802, Dateiname «snapservice\\_appliance-8.0.3.0-24057802\\_OVF10.ova»." ), }, ], }, "status": { "corpus": 315, "alsoLike": [ { "ref": "posts/vsan-data-protection", "score": "0.79", }, { "ref": "services/backup", "score": "0.70", }, { "ref": "solutions/hpe/hpe-storage/hpe-storeonce", "score": "0.70", }, ], "search": "/de/search.json", },}if __name__ == "__main__": print(json.dumps(PAGE, indent=2, ensure_ascii=False))
# Code generated by the soultec.ch build. DO NOT EDIT.$Page = [ordered]@{ apiVersion = 'soultec.ch/v1' kind = 'Post' metadata = [ordered]@{ name = 'how-to-deploy-vsan-snapshot-service-appliance' locale = 'de' labels = [ordered]@{ author = 'daniel-stadelmann' series = 'how-to' 'capability/storage' = 2.36 'capability/backup-recovery' = 2.14 'vendor/vmware' = 0.98 } annotations = [ordered]@{ source = 'blog-content/posts/de/how-to-deploy-vsan-snapshot-service-appliance.md' route = '/de/insights/how-to-deploy-vsan-snapshot-service-appliance/' schema = '/nerd/schema/posts.json' markdown = '/de/insights/how-to-deploy-vsan-snapshot-service-appliance.md' } } spec = [ordered]@{ title = 'vSAN Snapshot Service Appliance für vSAN Data Protection' date = '2025-02-19' author = 'daniel-stadelmann' locale = 'de' summary = 'Mit vSAN 8 Update 3 kam Data Protection. Auf Basis der Snapshot-Engine der ESA bringt das eine neue Stufe an Datensicherheit und Beweglichkeit.' capabilities = @('storage', 'backup-recovery') vendors = @('vmware') series = 'how-to' hero = '/blog-assets/how-to-deploy-vsan-snapshot-service-appliance/hero.webp' migrated = '2026-08-24' comments = 2 translationReviewed = $false draft = $false sections = @( [ordered]@{ body = @'Mit vSAN 8 Update 3 hat VMware das Data Protection Feature veröffentlicht. Auf Basis der sehr leistungsfähigen Snapshot-Engine der ESA bringt das eine neue Stufe an Datensicherheit und Beweglichkeit. Mit Data Protection für vSAN ESA schützt und stellst du VMs einfach wieder her, sowohl nach Missgeschicken wie einer versehentlich gelöschten VM als auch nach böswilligen Aktionen wie einem Ransomware-Angriff.![](/blog-assets/how-to-deploy-vsan-snapshot-service-appliance/01.webp)### Die Appliance ausrollenUm das Feature zu aktivieren, lädst du die Appliance bei Broadcom herunter und rollst sie als OVA im vCenter aus. Das Vorgehen ist [hier](https://techdocs.broadcom.com/us/en/vmware-cis/vsan/vsan/8-0/vsan-administration/expanding-and-managing-a-vsan-cluster/using-vsan-data-protection/deploying-the-vsan-snap-service-appliance.html) dokumentiert. Und ja, die Dokumentation ist sehr kurz und meiner Meinung nach nicht so klar, wie wir es von VMware gewohnt sind. Vorbereitung ist entscheidend, und DNS auch.Wichtig: Wenn du eigene Zertifikate auf deinem vCenter einsetzt, lies weiter. Beim Deployment gibt es ein bekanntes Problem.Während des Deployments musst du das [Trusted Root Certificate des vCenter Servers](https://knowledge.broadcom.com/external/article/330833/how-to-download-and-install-vcenter-serv.html) angeben.![](/blog-assets/how-to-deploy-vsan-snapshot-service-appliance/02.webp)Du findest es auf der Willkommensseite des vCenters, https://deinvcenterfqdn![](/blog-assets/how-to-deploy-vsan-snapshot-service-appliance/03.webp)Nach dem Download des ZIP gehst du in den Ordner \\certs\\lin und exportierst dein Root Certificate samt der Zeilen BEGIN und END CERTIFICATE. Wenn du mehrere Zertifikate hast, prüfst du sie im Ordner \\certs\\win mit einem Doppelklick auf einem Windows-System.Stell sicher, dass du das richtige hast, bevor du auf Deploy klickst.Wenn das Deployment erfolgreich war, siehst du innert zwei Minuten ein neues vCenter Plug-in. Wenn nicht, musst du herausfinden, was schiefgelaufen ist. Und genau das ist überhaupt nicht dokumentiert.### TroubleshootingZuerst verbindest du dich per SSH mit der Appliance und öffnest das Logfile «firstboot». Die Konfiguration der Appliance erledigt das Script firstboot.sh.> less /var/log/firstbootAm Ende des Logs siehst du, dass der DNS falsch aufgelöst wird. Das Script hat das falsche Attribut aus dem angegebenen eigenen Zertifikat exportiert. Erwartet wurde der FQDN der vCenter Appliance, bekommen hat es die Mailadresse des Engineers, der das Zertifikat erstellt hat.![](/blog-assets/how-to-deploy-vsan-snapshot-service-appliance/04.webp)Der Fix ist einfach. Wir passen das firstboot-Script an:> sudo vi /etc/vmware/cap/cap-firstboot.shAuf Zeile 32 tragen wir den FQDN des vCenters fest ein.Vorher![](/blog-assets/how-to-deploy-vsan-snapshot-service-appliance/05.webp)Nachher![](/blog-assets/how-to-deploy-vsan-snapshot-service-appliance/06.webp)Bevor wir das Script starten, machen wir es ausführbar:> chmod +x /etc/vmware/cap/cap-firstboot.shUnd dann führen wir es aus:> sudo /etc/vmware/cap/cap-firstboot.shInnert weniger Sekunden siehst du das Plugin auf deinem vCenter.Dieser Blogpost bezieht sich auf die Appliance-Version 24057802, Dateiname «snapservice\_appliance-8.0.3.0-24057802\_OVF10.ova».'@ } ) } status = [ordered]@{ corpus = 315 alsoLike = @( [ordered]@{ ref = 'posts/vsan-data-protection' score = '0.79' } [ordered]@{ ref = 'services/backup' score = '0.70' } [ordered]@{ ref = 'solutions/hpe/hpe-storage/hpe-storeonce' score = '0.70' } ) search = '/de/search.json' }}$Page | ConvertTo-Json -Depth 32
// Code generated by the soultec.ch build. DO NOT EDIT.package mainimport ( "encoding/json" "os")var page = map[string]any{ "apiVersion": "soultec.ch/v1", "kind": "Post", "metadata": map[string]any{ "name": "how-to-deploy-vsan-snapshot-service-appliance", "locale": "de", "labels": map[string]any{ "author": "daniel-stadelmann", "series": "how-to", "capability/storage": 2.36, "capability/backup-recovery": 2.14, "vendor/vmware": 0.98, }, "annotations": map[string]any{ "source": "blog-content/posts/de/how-to-deploy-vsan-snapshot-service-appliance.md", "route": "/de/insights/how-to-deploy-vsan-snapshot-service-appliance/", "schema": "/nerd/schema/posts.json", "markdown": "/de/insights/how-to-deploy-vsan-snapshot-service-appliance.md", }, }, "spec": map[string]any{ "title": "vSAN Snapshot Service Appliance für vSAN Data Protection", "date": "2025-02-19", "author": "daniel-stadelmann", "locale": "de", "summary": "Mit vSAN 8 Update 3 kam Data Protection. Auf Basis der Snapshot-Engine der ESA bringt das eine neue Stufe an Datensicherheit und Beweglichkeit.", "capabilities": []any{"storage", "backup-recovery"}, "vendors": []any{"vmware"}, "series": "how-to", "hero": "/blog-assets/how-to-deploy-vsan-snapshot-service-appliance/hero.webp", "migrated": "2026-08-24", "comments": 2, "translationReviewed": false, "draft": false, "sections": []any{ map[string]any{ "body": "Mit vSAN 8 Update 3 hat VMware das Data Protection Feature veröffentlicht. Auf Basis der sehr leistungsfähigen Snapshot-Engine der ESA bringt das eine neue Stufe an Datensicherheit und Beweglichkeit. Mit Data Protection für vSAN ESA schützt und stellst du VMs einfach wieder her, sowohl nach Missgeschicken wie einer versehentlich gelöschten VM als auch nach böswilligen Aktionen wie einem Ransomware-Angriff.\n" + "\n" + "![](/blog-assets/how-to-deploy-vsan-snapshot-service-appliance/01.webp)\n" + "\n" + "### Die Appliance ausrollen\n" + "\n" + "Um das Feature zu aktivieren, lädst du die Appliance bei Broadcom herunter und rollst sie als OVA im vCenter aus. Das Vorgehen ist [hier](https://techdocs.broadcom.com/us/en/vmware-cis/vsan/vsan/8-0/vsan-administration/expanding-and-managing-a-vsan-cluster/using-vsan-data-protection/deploying-the-vsan-snap-service-appliance.html) dokumentiert. Und ja, die Dokumentation ist sehr kurz und meiner Meinung nach nicht so klar, wie wir es von VMware gewohnt sind. Vorbereitung ist entscheidend, und DNS auch.\n" + "\n" + "Wichtig: Wenn du eigene Zertifikate auf deinem vCenter einsetzt, lies weiter. Beim Deployment gibt es ein bekanntes Problem.\n" + "\n" + "Während des Deployments musst du das [Trusted Root Certificate des vCenter Servers](https://knowledge.broadcom.com/external/article/330833/how-to-download-and-install-vcenter-serv.html) angeben.\n" + "\n" + "![](/blog-assets/how-to-deploy-vsan-snapshot-service-appliance/02.webp)\n" + "\n" + "Du findest es auf der Willkommensseite des vCenters, https://deinvcenterfqdn\n" + "\n" + "![](/blog-assets/how-to-deploy-vsan-snapshot-service-appliance/03.webp)\n" + "\n" + "Nach dem Download des ZIP gehst du in den Ordner \\\\certs\\\\lin und exportierst dein Root Certificate samt der Zeilen BEGIN und END CERTIFICATE. Wenn du mehrere Zertifikate hast, prüfst du sie im Ordner \\\\certs\\\\win mit einem Doppelklick auf einem Windows-System.\n" + "\n" + "Stell sicher, dass du das richtige hast, bevor du auf Deploy klickst.\n" + "\n" + "Wenn das Deployment erfolgreich war, siehst du innert zwei Minuten ein neues vCenter Plug-in. Wenn nicht, musst du herausfinden, was schiefgelaufen ist. Und genau das ist überhaupt nicht dokumentiert.\n" + "\n" + "### Troubleshooting\n" + "\n" + "Zuerst verbindest du dich per SSH mit der Appliance und öffnest das Logfile «firstboot». Die Konfiguration der Appliance erledigt das Script firstboot.sh.\n" + "\n" + "> less /var/log/firstboot\n" + "\n" + "Am Ende des Logs siehst du, dass der DNS falsch aufgelöst wird. Das Script hat das falsche Attribut aus dem angegebenen eigenen Zertifikat exportiert. Erwartet wurde der FQDN der vCenter Appliance, bekommen hat es die Mailadresse des Engineers, der das Zertifikat erstellt hat.\n" + "\n" + "![](/blog-assets/how-to-deploy-vsan-snapshot-service-appliance/04.webp)\n" + "\n" + "Der Fix ist einfach. Wir passen das firstboot-Script an:\n" + "\n" + "> sudo vi /etc/vmware/cap/cap-firstboot.sh\n" + "\n" + "Auf Zeile 32 tragen wir den FQDN des vCenters fest ein.\n" + "\n" + "Vorher![](/blog-assets/how-to-deploy-vsan-snapshot-service-appliance/05.webp)\n" + "\n" + "Nachher\n" + "\n" + "![](/blog-assets/how-to-deploy-vsan-snapshot-service-appliance/06.webp)\n" + "\n" + "Bevor wir das Script starten, machen wir es ausführbar:\n" + "\n" + "> chmod +x /etc/vmware/cap/cap-firstboot.sh\n" + "\n" + "Und dann führen wir es aus:\n" + "\n" + "> sudo /etc/vmware/cap/cap-firstboot.sh\n" + "\n" + "Innert weniger Sekunden siehst du das Plugin auf deinem vCenter.\n" + "\n" + "Dieser Blogpost bezieht sich auf die Appliance-Version 24057802, Dateiname «snapservice\\_appliance-8.0.3.0-24057802\\_OVF10.ova».", }, }, }, "status": map[string]any{ "corpus": 315, "alsoLike": []any{ map[string]any{ "ref": "posts/vsan-data-protection", "score": "0.79", }, map[string]any{ "ref": "services/backup", "score": "0.70", }, map[string]any{ "ref": "solutions/hpe/hpe-storage/hpe-storeonce", "score": "0.70", }, }, "search": "/de/search.json", },}func main() { enc := json.NewEncoder(os.Stdout) enc.SetEscapeHTML(false) enc.SetIndent("", " ") if err := enc.Encode(page); err != nil { os.Exit(1) }}
// Code generated by the soultec.ch build. DO NOT EDIT.const page = { apiVersion: "soultec.ch/v1", kind: "Post", metadata: { name: "how-to-deploy-vsan-snapshot-service-appliance", locale: "de", labels: { author: "daniel-stadelmann", series: "how-to", "capability/storage": 2.36, "capability/backup-recovery": 2.14, "vendor/vmware": 0.98, }, annotations: { source: "blog-content/posts/de/how-to-deploy-vsan-snapshot-service-appliance.md", route: "/de/insights/how-to-deploy-vsan-snapshot-service-appliance/", schema: "/nerd/schema/posts.json", markdown: "/de/insights/how-to-deploy-vsan-snapshot-service-appliance.md", }, }, spec: { title: "vSAN Snapshot Service Appliance für vSAN Data Protection", date: "2025-02-19", author: "daniel-stadelmann", locale: "de", summary: "Mit vSAN 8 Update 3 kam Data Protection. Auf Basis der Snapshot-Engine der ESA bringt das eine neue Stufe an Datensicherheit und Beweglichkeit.", capabilities: ["storage", "backup-recovery"], vendors: ["vmware"], series: "how-to", hero: "/blog-assets/how-to-deploy-vsan-snapshot-service-appliance/hero.webp", migrated: "2026-08-24", comments: 2, translationReviewed: false, draft: false, sections: [ { body: "Mit vSAN 8 Update 3 hat VMware das Data Protection Feature veröffentlicht. Auf Basis der sehr leistungsfähigen Snapshot-Engine der ESA bringt das eine neue Stufe an Datensicherheit und Beweglichkeit. Mit Data Protection für vSAN ESA schützt und stellst du VMs einfach wieder her, sowohl nach Missgeschicken wie einer versehentlich gelöschten VM als auch nach böswilligen Aktionen wie einem Ransomware-Angriff.\n" + "\n" + "![](/blog-assets/how-to-deploy-vsan-snapshot-service-appliance/01.webp)\n" + "\n" + "### Die Appliance ausrollen\n" + "\n" + "Um das Feature zu aktivieren, lädst du die Appliance bei Broadcom herunter und rollst sie als OVA im vCenter aus. Das Vorgehen ist [hier](https://techdocs.broadcom.com/us/en/vmware-cis/vsan/vsan/8-0/vsan-administration/expanding-and-managing-a-vsan-cluster/using-vsan-data-protection/deploying-the-vsan-snap-service-appliance.html) dokumentiert. Und ja, die Dokumentation ist sehr kurz und meiner Meinung nach nicht so klar, wie wir es von VMware gewohnt sind. Vorbereitung ist entscheidend, und DNS auch.\n" + "\n" + "Wichtig: Wenn du eigene Zertifikate auf deinem vCenter einsetzt, lies weiter. Beim Deployment gibt es ein bekanntes Problem.\n" + "\n" + "Während des Deployments musst du das [Trusted Root Certificate des vCenter Servers](https://knowledge.broadcom.com/external/article/330833/how-to-download-and-install-vcenter-serv.html) angeben.\n" + "\n" + "![](/blog-assets/how-to-deploy-vsan-snapshot-service-appliance/02.webp)\n" + "\n" + "Du findest es auf der Willkommensseite des vCenters, https://deinvcenterfqdn\n" + "\n" + "![](/blog-assets/how-to-deploy-vsan-snapshot-service-appliance/03.webp)\n" + "\n" + "Nach dem Download des ZIP gehst du in den Ordner \\\\certs\\\\lin und exportierst dein Root Certificate samt der Zeilen BEGIN und END CERTIFICATE. Wenn du mehrere Zertifikate hast, prüfst du sie im Ordner \\\\certs\\\\win mit einem Doppelklick auf einem Windows-System.\n" + "\n" + "Stell sicher, dass du das richtige hast, bevor du auf Deploy klickst.\n" + "\n" + "Wenn das Deployment erfolgreich war, siehst du innert zwei Minuten ein neues vCenter Plug-in. Wenn nicht, musst du herausfinden, was schiefgelaufen ist. Und genau das ist überhaupt nicht dokumentiert.\n" + "\n" + "### Troubleshooting\n" + "\n" + "Zuerst verbindest du dich per SSH mit der Appliance und öffnest das Logfile «firstboot». Die Konfiguration der Appliance erledigt das Script firstboot.sh.\n" + "\n" + "> less /var/log/firstboot\n" + "\n" + "Am Ende des Logs siehst du, dass der DNS falsch aufgelöst wird. Das Script hat das falsche Attribut aus dem angegebenen eigenen Zertifikat exportiert. Erwartet wurde der FQDN der vCenter Appliance, bekommen hat es die Mailadresse des Engineers, der das Zertifikat erstellt hat.\n" + "\n" + "![](/blog-assets/how-to-deploy-vsan-snapshot-service-appliance/04.webp)\n" + "\n" + "Der Fix ist einfach. Wir passen das firstboot-Script an:\n" + "\n" + "> sudo vi /etc/vmware/cap/cap-firstboot.sh\n" + "\n" + "Auf Zeile 32 tragen wir den FQDN des vCenters fest ein.\n" + "\n" + "Vorher![](/blog-assets/how-to-deploy-vsan-snapshot-service-appliance/05.webp)\n" + "\n" + "Nachher\n" + "\n" + "![](/blog-assets/how-to-deploy-vsan-snapshot-service-appliance/06.webp)\n" + "\n" + "Bevor wir das Script starten, machen wir es ausführbar:\n" + "\n" + "> chmod +x /etc/vmware/cap/cap-firstboot.sh\n" + "\n" + "Und dann führen wir es aus:\n" + "\n" + "> sudo /etc/vmware/cap/cap-firstboot.sh\n" + "\n" + "Innert weniger Sekunden siehst du das Plugin auf deinem vCenter.\n" + "\n" + "Dieser Blogpost bezieht sich auf die Appliance-Version 24057802, Dateiname «snapservice\\_appliance-8.0.3.0-24057802\\_OVF10.ova».", }, ], }, status: { corpus: 315, alsoLike: [ { ref: "posts/vsan-data-protection", score: "0.79", }, { ref: "services/backup", score: "0.70", }, { ref: "solutions/hpe/hpe-storage/hpe-storeonce", score: "0.70", }, ], search: "/de/search.json", },};console.log(JSON.stringify(page, null, 2));

# 98 lines · YAML · validated at build# 64 lines · JSON · validated at build# 111 lines · TOML · validated at build# 122 lines · XML · validated at build# 123 lines · Python · read back at build, equals the JSON record# 120 lines · PowerShell · read back at build, equals the JSON record# 133 lines · Go · read back at build, equals the JSON record# 118 lines · JavaScript · read back at build, equals the JSON record · served at /de/insights/how-to-deploy-vsan-snapshot-service-appliance.md

How-To · 2025-02-19

vSAN Snapshot Service Appliance für vSAN Data Protection

Mit vSAN 8 Update 3 kam Data Protection. Auf Basis der Snapshot-Engine der ESA bringt das eine neue Stufe an Datensicherheit und Beweglichkeit.

2025-02-19Datum
Daniel StadelmannAutor
2Min. Lesezeit
Hersteller VMware 0.98

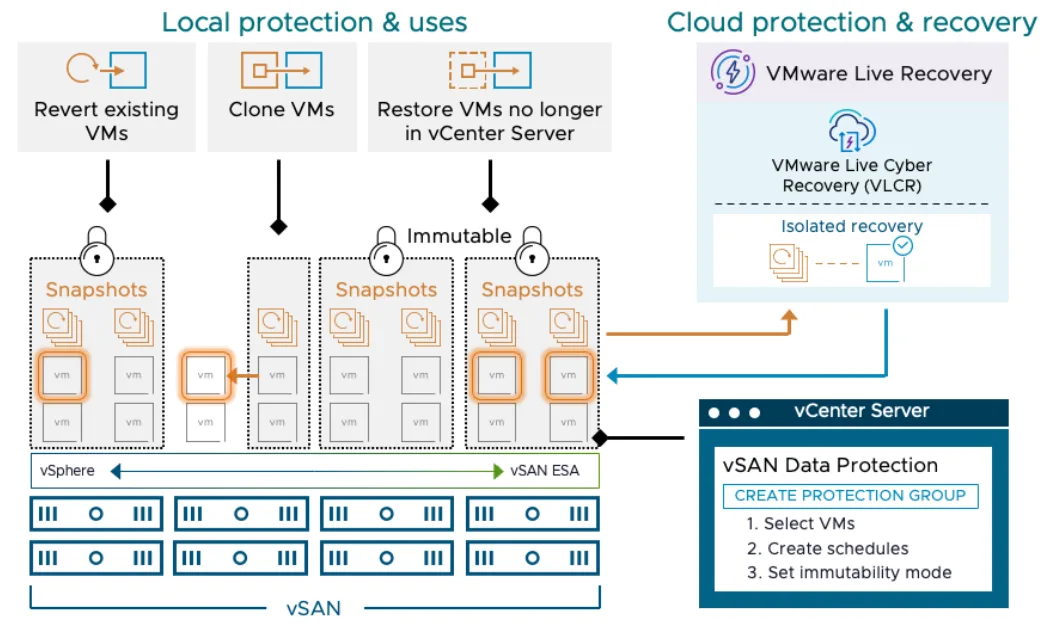
Mit vSAN 8 Update 3 hat VMware das Data Protection Feature veröffentlicht. Auf Basis der sehr leistungsfähigen Snapshot-Engine der ESA bringt das eine neue Stufe an Datensicherheit und Beweglichkeit. Mit Data Protection für vSAN ESA schützt und stellst du VMs einfach wieder her, sowohl nach Missgeschicken wie einer versehentlich gelöschten VM als auch nach böswilligen Aktionen wie einem Ransomware-Angriff.
Die Appliance ausrollen

Um das Feature zu aktivieren, lädst du die Appliance bei Broadcom herunter und rollst sie als OVA im vCenter aus. Das Vorgehen ist hier dokumentiert. Und ja, die Dokumentation ist sehr kurz und meiner Meinung nach nicht so klar, wie wir es von VMware gewohnt sind. Vorbereitung ist entscheidend, und DNS auch.

Wichtig: Wenn du eigene Zertifikate auf deinem vCenter einsetzt, lies weiter. Beim Deployment gibt es ein bekanntes Problem.

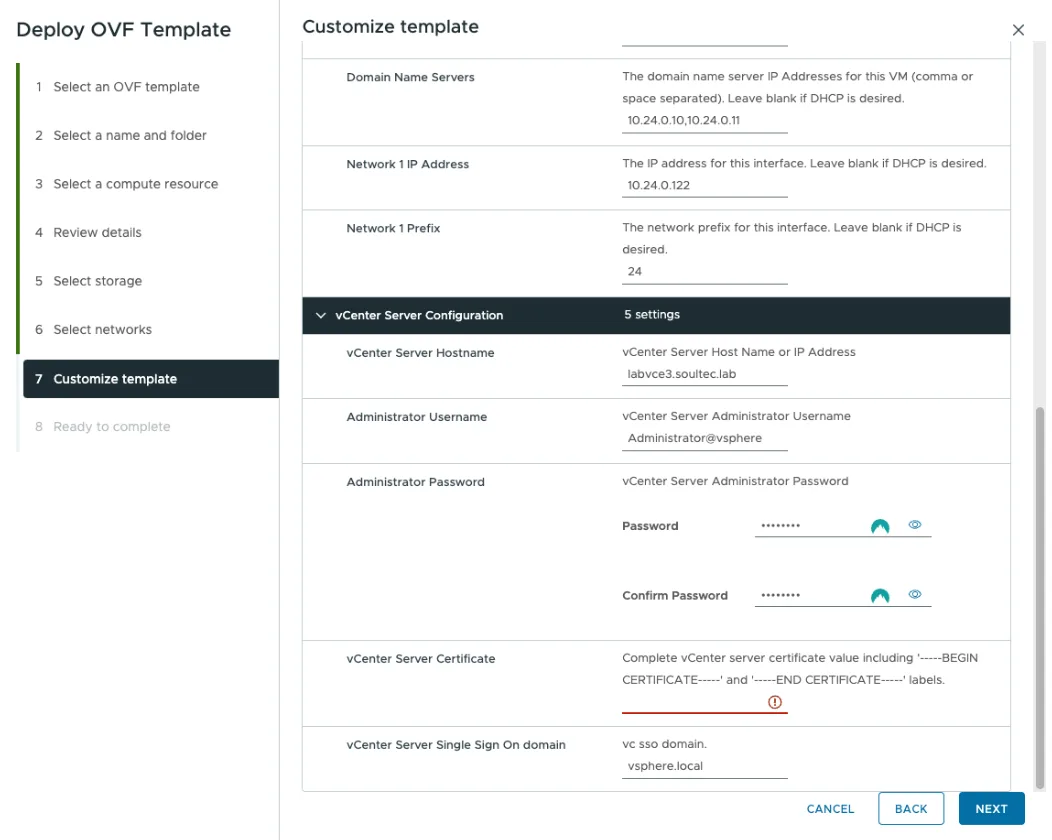
Während des Deployments musst du das Trusted Root Certificate des vCenter Servers angeben.
Du findest es auf der Willkommensseite des vCenters, https://deinvcenterfqdn
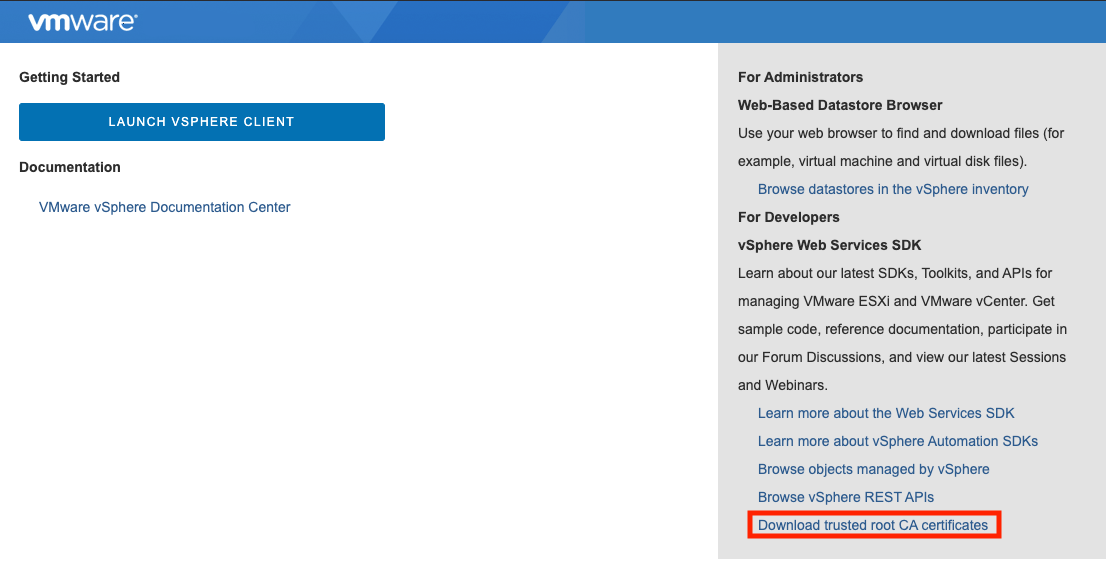
Nach dem Download des ZIP gehst du in den Ordner \certs\lin und exportierst dein Root Certificate samt der Zeilen BEGIN und END CERTIFICATE. Wenn du mehrere Zertifikate hast, prüfst du sie im Ordner \certs\win mit einem Doppelklick auf einem Windows-System.

Stell sicher, dass du das richtige hast, bevor du auf Deploy klickst.

Wenn das Deployment erfolgreich war, siehst du innert zwei Minuten ein neues vCenter Plug-in. Wenn nicht, musst du herausfinden, was schiefgelaufen ist. Und genau das ist überhaupt nicht dokumentiert.

Troubleshooting

Zuerst verbindest du dich per SSH mit der Appliance und öffnest das Logfile «firstboot». Die Konfiguration der Appliance erledigt das Script firstboot.sh.

less /var/log/firstboot

Am Ende des Logs siehst du, dass der DNS falsch aufgelöst wird. Das Script hat das falsche Attribut aus dem angegebenen eigenen Zertifikat exportiert. Erwartet wurde der FQDN der vCenter Appliance, bekommen hat es die Mailadresse des Engineers, der das Zertifikat erstellt hat.
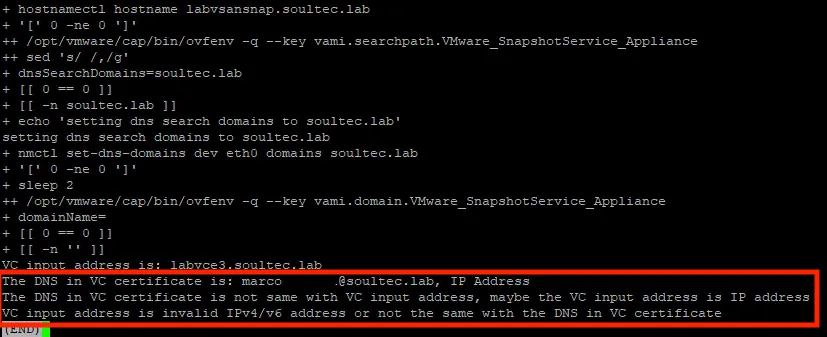
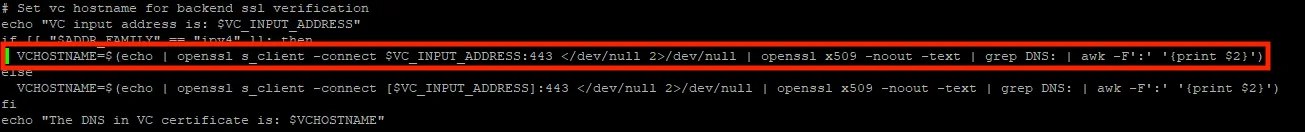
Der Fix ist einfach. Wir passen das firstboot-Script an:

sudo vi /etc/vmware/cap/cap-firstboot.sh

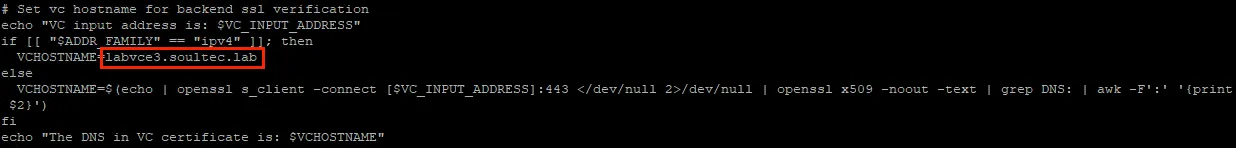
Auf Zeile 32 tragen wir den FQDN des vCenters fest ein.

Vorher
Nachher
Bevor wir das Script starten, machen wir es ausführbar:

chmod +x /etc/vmware/cap/cap-firstboot.sh

Und dann führen wir es aus:

sudo /etc/vmware/cap/cap-firstboot.sh

Innert weniger Sekunden siehst du das Plugin auf deinem vCenter.

Dieser Blogpost bezieht sich auf die Appliance-Version 24057802, Dateiname «snapservice_appliance-8.0.3.0-24057802_OVF10.ova».
Passt ausserdem